Node.js の 22・24・26 系で修正版(v22.23.4・v24.22.1・v26.12.1)より前の版を使っているなら、2026年10月21日に公表された脆弱性10件の対象です。最も重大なのは、Brotli 形式の圧縮データを展開する処理の欠陥(CVE-2026-111497)で、Node.js 公式は「リモートコード実行を許す」としています。サポートが終了した 18・20・23・25 系などには修正版が出ないため、サポート中の系列へ移る必要があります。この記事では、Node.js の脆弱性情報として「自分の環境は対象か」「今すぐ何をするか」と、2026年11月11日付で公開された次のセキュリティリリース(16件・修正版は v22.23.5・v24.22.3・v26.13.1)を、Node.js 公式ブログ・リリース情報・GitHub のセキュリティアドバイザリと、公的機関・各提供元の公式発表に書かれた内容だけで整理します。
【結論】
- 対象:Node.js 22.x・24.x・26.x の修正版より前の版。深刻度「High」は4件で、Brotli 展開の欠陥はこの3系列すべてが該当します。
- 今すぐやること:
node -vで版を確認し、各系列の最新の修正版(2026年11月12日時点で v22.23.5・v24.22.3・v26.13.1)に更新して、Node.js で動いているサービスやツールを再起動します。Docker はイメージを取り直して作り直します。 - サポート終了版:18・20・23・25 系などは修正版が出ません。公式は「サポート終了版はセキュリティリリースのたびに常に影響を受ける」としています。22・24・26 系へ移行します。
- Node.js の外にも:Brotli の欠陥は Google Brotli 1.0.3〜1.2.0 そのものにあり、JPCERT/CC は Node.js のほか Bun・Python 向け Brotli パッケージなども影響を受けるとしています。Brotli を組み込んだ他のソフトも各提供元の情報の確認が必要です。
- 最新情報(11月の修正):Node.js 公式は2026年11月11日付で、26・24・22 系のセキュリティリリースを公開しました。脆弱性は16件(High 7件・Medium 6件・Low 3件)で、修正版は v22.23.5・v24.22.3・v26.13.1 です。10月の修正版(v22.23.4・v24.22.1・v26.12.1)に更新済みの環境も、更新の対象です。
Node.js の脆弱性情報:最新情報(2026年11月12日確認)
Node.js 公式ブログ「Wednesday, November 11, 2026 Security Releases」によると、26・24・22 系のセキュリティリリースが2026年11月11日付で公開されました。修正された脆弱性は16件(High 7件・Medium 6件・Low 3件)で、修正版は v22.23.5・v24.22.3・v26.13.1 です。公式は、今回修正した問題で最も深刻度が高いものを「HIGH」としています。
16件は次のとおりです。「内容」は公式ブログの説明を短く日本語にしたもの、「影響する系列」は公式ブログの各項目の「Impact」の記載です。HTTP/2・HTTPS・TLS のサーバーとして Node.js を動かしている環境に関わるものが多く並んでいます。
| CVE | 内容(公式ブログの説明の範囲) | 深刻度 | 影響する系列 |
|---|---|---|---|
| CVE-2026-123863 | HTTP/2 のセッションを終了する処理で、認証なしのクライアントがサーバーのプロセスを異常終了させられる | High | 26・24 |
| CVE-2026-123864 | HTTPS で、認証なしのクライアントが、ほかの接続のメモリ(TLS の秘密鍵や、ほかの利用者のリクエストを含む)を読み取れる。平文の node:http は影響を受けない | High | 26・24・22 |
| CVE-2026-123865 | HTTP/2 で、接続の終了中にプロトコルエラーを起こされると、セッションが片づけられず、メモリとファイル記述子が残り続ける | High | 26・24・22 |
| CVE-2026-123866 | HTTP/2 のストリームを終了するときに、解放済みの応答メモリ(ほかの接続の応答バッファの内容を含む)が相手に送られることがある | High | 26・24・22 |
| CVE-2026-126051 | TLS サーバーが SNICallback などのフックや server.addContext() を使っている場合に、遠隔から認証なしでプロセスを終了させられる | High | 26・24 |
| CVE-2026-123872 | TLS 1.2 の再ネゴシエーションでクライアントがサーバー名を変え、クライアント証明書による認証をすり抜けられる | High | 26・24・22 |
| CVE-2026-123874 | HTTP/2 で respondWithFile()・respondWithFD() を使ってファイルを返すサーバーのメモリを、認証なしのクライアントが破壊できる(解放後のメモリの使用) | High | 26・24 |
| CVE-2026-123828 | HTTP/2 の Alt-Svc の処理(Http2Session.altsvc())で、長い origin により1バイトのヒープバッファオーバーフローが起きる | Medium | 26・24 |
| CVE-2026-123867 | server.addContext() でホスト名ごとにクライアント証明書の CA だけを指定した場合に、既定の CA が使われ、ホスト名ごとの相互 TLS の制限をすり抜けられる | Medium | 26・24・22 |
| CVE-2026-123868 | HTTP/2 で、読み出されないストリームにたまった受信データが maxSessionMemory の計算に入らず、サーバーのメモリを使い切らされる | Medium | 26・24 |
| CVE-2026-123871 | ERR_PROXY_INVALID_CONFIG のエラーメッセージに、プロキシの認証情報がそのまま出る | Medium | 26・24・22 |
| CVE-2026-123877 | https.Agent で TLS セッションが使い回され、より厳しい CA の指定をしたリクエストでも証明書の検証をすり抜ける | Medium | 26・24・22 |
| CVE-2026-123875 | HTTP/2 で respondWithFile()・respondWithFD() のダウンロードをキャンセルされると、サーバーが異常終了する(NULL ポインタの参照) | Medium | 26・24・22 |
| CVE-2026-123829 | Permission Model で、再帰的な fs.watch() が、読み取りを許可されていないファイルやディレクトリの名前を伝えてしまう(macOS と Windows) | Low | 26・24・22 |
| CVE-2026-123862 | zlib の params() の処理が残っている間にストリームが破棄されると、捕捉できない例外でプロセスが終了する | Low | 26・24・22 |
| CVE-2026-106071 | Permission Model で、ワイルドカードを使った –allow-fs-read・–allow-fs-write の指定が、本来は一致しないパスにも一致する | Low | 26・24・22 |
| 系列 | 11月の修正版 | 該当する件数(上の表から数えたもの) |
|---|---|---|
| 26.x(LTS・Lithium) | v26.13.1 | 16件 |
| 24.x(LTS・Krypton) | v24.22.3 | 16件 |
| 22.x(LTS・Jod) | v22.23.5 | 11件 |
依存部品の更新も含まれます。公式ブログによると、llhttp は 22・24・26 系、undici は 24・26 系、sqlite は 22・24 系で更新されました。なお、v22.23.5 のリリースノートには、公式ブログで影響する系列が「24.x・26.x」とされている CVE-2026-123863・CVE-2026-123874・CVE-2026-123828・CVE-2026-123868 の修正も載っています。CVE-2026-106071 は、10月21日の一覧(26 系・Low)にも同じ番号で載っています。
これらの脆弱性が実際に悪用されているかどうかは、公式発表に記載なし(11月12日確認)です。
公式は10月と同じく、サポートが終了した版はセキュリティリリースが出るたびに常に影響を受けるとしています。10月21日の修正版(v22.23.4・v24.22.1・v26.12.1)に更新済みの環境も、下の「対策」の節と同じ方法で、11月の修正版(v22.23.5・v24.22.3・v26.13.1)以上にもう一度更新します。
また、Node.js 公式のリリース一覧(index.json)では、2026年10月28日の v26.13.0 から 26 系が LTS(コードネーム Lithium)になっています。v26.13.0 はセキュリティリリースではありませんが、10月21日の修正版 v26.12.1 より後の版です。
2026年10月の脆弱性10件の一覧(早見表)と対象バージョン
Node.js 公式ブログ(2026年10月21日)に並んだ10件です。「内容」は公式のタイトルを日本語にしたものです。公式ブログには、10件それぞれの説明文も載っています(2026年11月14日確認)。
| CVE | 内容(公式タイトルの範囲) | 深刻度 | 影響する系列 |
|---|---|---|---|
| CVE-2026-105482 | DNS の名前解決(dns.resolve)で、NUL 文字(文字コード0の文字)を含む名前が途中で切り詰められる | High | 26・24・22 |
| CVE-2026-105483 | IP アドレスが全角数字で書かれていると、TLS 証明書のホスト名の確認をすり抜けられる | High | 26・24 |
| CVE-2026-106069 | 接続先のホスト名が「ゆるく」IP アドレスとして解釈される場合に、TLS 証明書のホスト名の確認をすり抜けられる | High | 26・24・22 |
| CVE-2026-111497 | Brotli 形式の展開処理で範囲外への書き込みが起き、リモートコード実行を許す | High | 26・24・22 |
| CVE-2026-105481 | keep-alive(接続の使い回し)のソケットで、リクエストを送る前に書き込まれていた応答を処理してしまう | Medium | 26・24・22 |
| CVE-2026-106072 | 標準的でない書き方の IPv4 アドレスで、ドメイン名向けの証明書の記載(DNS SAN)により IP アドレスの接続先が認証されてしまう | Medium | 26・24・22 |
| CVE-2026-106074 | crypto.randomUUID() と randomInt() の乱数のキャッシュが起動スナップショットや単一実行ファイル(SEA)に保存され、どのプロセスも同じ値を出す | Medium | 26・24・22 |
| CVE-2026-106070 | ZIP のヘッダーの検証に失敗した後、攻撃者が用意した先頭部分のデータを返してしまう(ZipFile) | Low | 26 |
| CVE-2026-106071 | Permission Model(ファイルなどへのアクセスを制限する機能)で、ワイルドカードの照合によりファイルへの許可が広く与えられすぎる | Low | 26 |
| CVE-2026-106073 | fs.realpathSync を使うと Permission Model の制限をすり抜けられる | Low | 26・24・22 |
系列ごとの修正版と、リリーススケジュールの表に載っている期限は次のとおりです。該当する件数は上の表から数えたものです。
| 系列 | 修正版 | 該当する件数 | サポート終了(予定) |
|---|---|---|---|
| 26.x(LTS・Lithium) | v26.12.1 | 10件 | 2029年4月30日(2026年10月28日の v26.13.0 から LTS) |
| 24.x(LTS・Krypton) | v24.22.1 | 8件 | 2028年4月30日 |
| 22.x(LTS・Jod) | v22.23.4 | 7件 | 2027年4月30日 |
| それ以外(18・20・23・25 など) | なし | ― | 終了済み |
依存部品の更新も含まれます。公式ブログによると、c-ares(DNS の問い合わせを行う部品)・ca-cert(eMudhra 中間 CA の侵害への対応)・Undici(HTTP クライアント)は 26・24・22 系、OpenSSL は 24・22 系、SQLite は 22 系で更新されました。
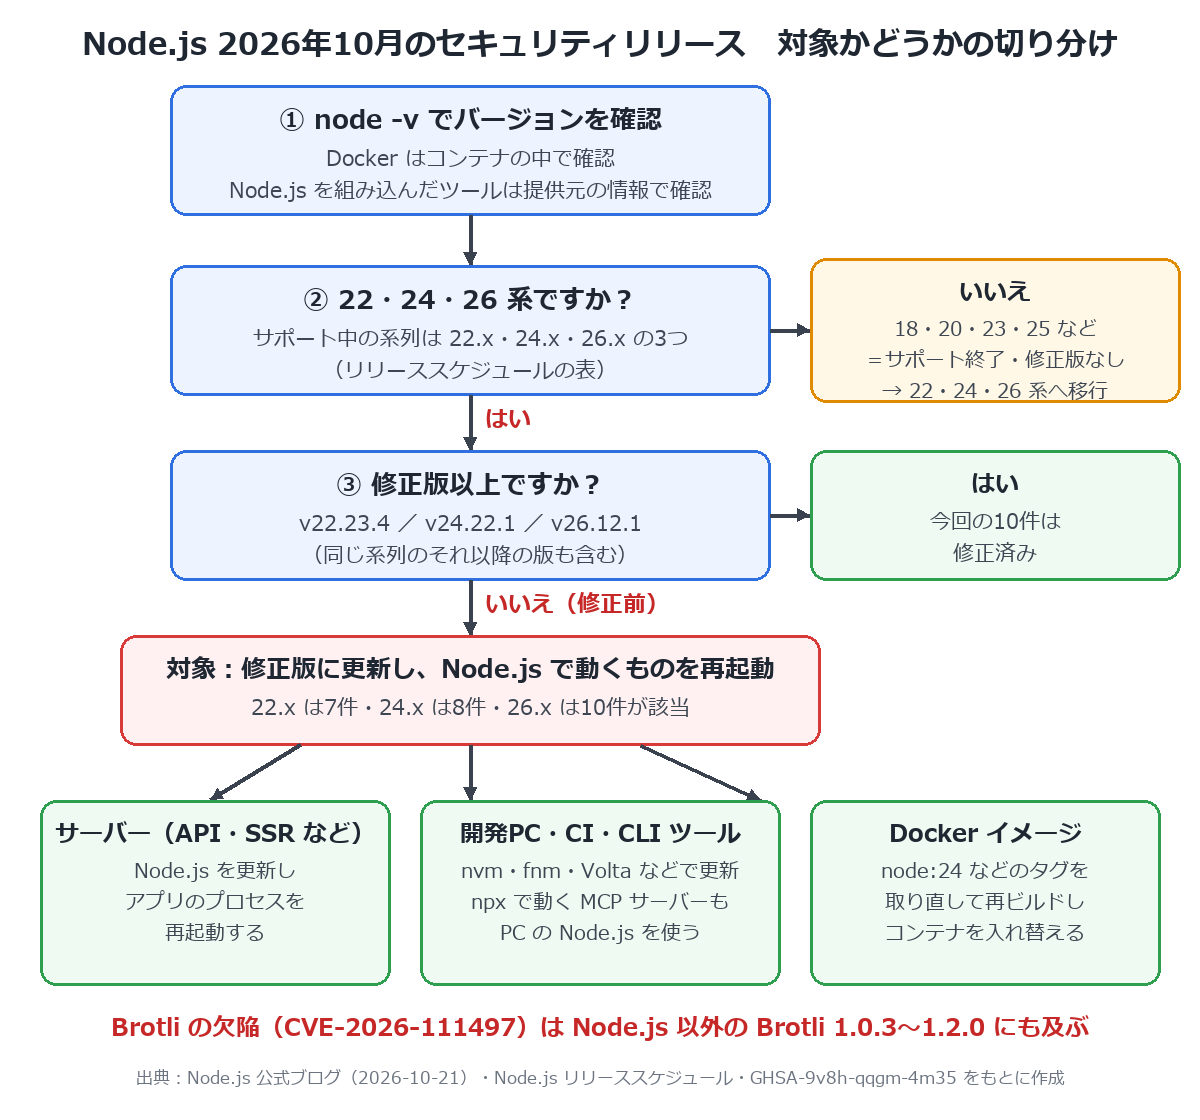
自分は対象? 使い方別の切り分け
公式ブログは、使い方ごとの危険度を示していません。下の表は「どの Node.js が動いているか」で整理したものです。
| 使い方 | 対象になるか | やること |
|---|---|---|
| Node.js でサーバーを動かしている(API・SSR・Bot など) | 動いている Node.js が 22・24・26 系の修正版より前なら対象 | Node.js を修正版に更新し、アプリのプロセスを再起動する |
| フロントエンドのビルド(Vite・webpack など)だけに使っている | 開発PC・CI の Node.js の版で決まる。公式に「ビルドだけなら対象外」という記載はない | 開発PC と CI(GitHub Actions など)の Node.js を修正版にそろえる |
| Claude Code・MCP サーバーなどの CLI ツールを使っている | npm(npm install -g)や npx で入れたものは、PC にインストールした Node.js の上で動く | PC の Node.js を更新する。Node.js を組み込んだ単体の実行ファイルとして配布されるツールは、提供元のリリース情報を確認する |
| Docker イメージ(node:24 など)で動かしている | イメージに入っている Node.js の版で決まる。ホスト側の Node.js を更新しても中は変わらない | イメージを取り直してビルドし直し、コンテナを入れ替える |
| サポート終了版(18・20・23・25 など) | 公式は「サポート終了版は常に影響を受ける」としている。修正版は出ない | 22・24・26 系の修正版へ移行する |
対策:バージョンの確認と修正版(パッチ)への更新手順
1. 動いている Node.js の版を確認する
ターミナル(Windows は PowerShell など)で次を実行します。
node -vDocker の場合は、コンテナの中の版を確認します(イメージ名は置き換えます)。
docker run --rm イメージ名 node -v表示された版が、同じ系列の修正版(v22.23.4・v24.22.1・v26.12.1)以上なら、10月の10件は修正済みです。2026年11月11日付の16件も修正済みにするには、v22.23.5・v24.22.3・v26.13.1 以上に更新します(2026年11月12日時点で、各系列の最新の修正版です)。
2. 修正版に更新する
- 公式のインストーラーを使った場合:Node.js 公式のダウンロードページから、使っている系列の最新版を入れ直します。
- nvm・fnm を使っている場合:
nvm install 24・fnm install 24のように系列の番号を指定すると、その系列の最新版が入ります(公式のダウンロードページの例と同じ書き方です)。既定で使う版の切り替えも忘れずに行います。 - Volta を使っている場合:
volta install node@24のように指定し、プロジェクトで固定した版も修正版に上げます。 - Homebrew・Chocolatey などのパッケージマネージャ:更新後に
node -vで修正版か確かめます。Linux ディストリビューションのパッケージは、ディストリビューションのセキュリティ情報を確認します。 - Docker:公式のダウンロードページは
docker pull node:24-slimのような取得例を示しています。タグを取り直してイメージをビルドし直し、コンテナを入れ替えます。Dockerfile で古い版を固定している場合は指定を修正版に変えます。
3. 再起動して、もう一度確認する
動いているプロセスは、更新前の Node.js のまま動き続けます。サーバーやツールを再起動し、もう一度 node -v で修正版になっていることを確かめます。
Brotli の欠陥は Node.js だけの問題ではない
CVE-2026-111497 は、Node.js が内部に組み込んでいる Google の圧縮ライブラリ Brotli の欠陥です。GitHub のアドバイザリ(GHSA-9v8h-qqgm-4m35)は、Brotli のデコーダ(c/dec/decode.c)のバッファオーバーフローで、すべてのプラットフォームの Google Brotli 1.0.3〜1.2.0 が対象としています。細工したデータにより、認証なしの遠隔の攻撃者がメモリの破壊・内容の漏えい・サービス停止、場合によっては任意のコード実行を起こせるおそれがあるとしています。
- 求められている対応:1.0.3〜1.2.0 の Brotli のライブラリや実行ファイルを、1.0.10・1.1.1・1.2.1 のいずれかに更新すること(GHSA の記載)。
- 修正版の公開:Google Brotli のリリース一覧では、v1.2.1・v1.1.1・v1.0.10 が2026年10月21日(協定世界時)に公開され、いずれも「CVE-2026-111497」の修正と書かれています。
- 深刻度の違い:Node.js 公式ブログは「High」、GHSA は CVSS v4 で 9.2(Critical)です。GHSA は米国の脆弱性データベース(NVD)から登録されたもので、GitHub の審査前(Unreviewed)の状態です。
- Node.js での修正:3系列のリリースノートには、Brotli の修正を取り込んだ変更(deps: brotli: cherry-pick)が CVE-2026-111497 として載っています。
GHSA には該当する製品の一覧がありません。JPCERT/CC の注意喚起(JPCERT-AT-2026-0034)は、影響を受ける製品に Node.js・Bun・Python 向け Brotli パッケージなどが含まれるとし、この脆弱性は「Node2Shell」「HTTP2Shell」とも呼ばれていると説明しています。Brotli を組み込んだ Node.js 以外のソフトは、それぞれの提供元の情報で該当するか・修正版が出ているかを確認してください。
各提供元の対応(2026年10月26日〜27日)
Brotli の欠陥について、2026年10月26日〜27日に各提供元が公表した内容です(時刻は日本時間)。
| 提供元 | 対象 | 公表した内容 | 悪用についての記載 |
|---|---|---|---|
| PHP 公式(php.net) | Windows 版 PHP のビルド | 2026年10月26日20:57、Windows 版のビルドを 8.5.12-1・8.4.27-1・8.3.36-1・8.2.35-1 に更新(Brotli 1.2.1 を同梱。PHP 本体の版は変わらない)。Windows 版では、cURL 拡張で HTTP 応答の自動展開を有効にしたときに欠陥のある処理に届くとし、「This is disabled by default in cURL」(cURL の初期設定では無効)と書いています | 記載なし |
| Ubuntu(USN-8956-1) | brotli パッケージ(26.10・26.04 LTS・24.04 LTS・22.04 LTS) | 2026年10月27日0:54に更新を公開 | 記載なし |
| Red Hat | brotli パッケージ(RHEL 10・9・8) | 2026年10月26日付で RHSA-2026:90449(RHEL 10)・RHSA-2026:90495(RHEL 9)・RHSA-2026:90501(RHEL 8)を公開。深刻度は Important | 記載なし |
| Palo Alto Networks | PAN-OS ほかの自社製品 | 2026年10月27日3:30に「Portfolio Status: Impact of Brotli Vulnerability」を公開し、14:40の更新で PAN-OS の 11.2.10-h17・12.1.7-h11・12.2.4-h1 を公開済みとした。CVSS v4.0 は 9.2(CRITICAL) | 「Palo Alto Networks is not aware of any malicious exploitation of this issue.」(悪用は把握していない) |
| Fortinet(FG-IR-26-187) | FortiOS ほかの自社製品 | 「Multiple Node.js CVEs」(10月26日公開・27日更新〔ページの表記〕)で、CVE-2026-111497 を含む Node.js の10件について「Fortinet is currently investigating the impact of these CVEs over Fortinet Products.」(自社製品への影響を調査中)としている | 「Known Exploited: No」 |
eMudhra 中間 CA の件(公式に書かれた範囲)
公式ブログは依存部品の更新の一つとして「ca-cert(eMudhra Intermediate CA Compromise)」を挙げ、26・24・22 系が対象としています。項目名は ca-cert(Node.js に組み込まれた認証局の証明書)で、括弧内は「eMudhra の中間 CA(証明書を発行する認証局の一段下の階層)の侵害」への対応を意味します。
3系列のリリースノートには「ルート証明書を NSS 3.131.1 に更新」と「ブロック対象の公開鍵を含む証明書チェーンを拒否する(tls: reject chains containing blocked public keys)」という変更が載っています。ただし、侵害の内容や、どの証明書が対象になったか、これらの変更との対応関係は公式ブログに書かれていません。
公式に書かれていないこと・現時点でわからないこと
- 悪用の有無:Node.js 公式ブログに、攻撃への悪用を確認したという記載はありません。2026年10月27日時点で、米国CISAの「悪用が確認された脆弱性」のカタログ(KEV、2026年10月26日版)に CVE-2026-111497 は載っておらず、JPCERT/CC の注意喚起にも悪用の記載はありません。Palo Alto Networks は悪用を把握していないとし、Fortinet は「Known Exploited: No」としています(いずれも上の表)。
- 各脆弱性の詳しい内容:公式ブログには、10件それぞれに説明文が載っています(2026年11月14日確認)。この記事の以前の版では「Brotli 以外の9件はタイトル・深刻度・影響系列・報告者しか書かれていません」としていましたが、現在の公式ブログには当てはまりません。上の早見表は公式タイトルの範囲にとどめているため、影響を受ける条件は公式ブログの各項目で確認してください。
- 公的機関の注意喚起:JPCERT/CC は2026年10月26日、「BrotliのC言語実装における境界外書き込みの脆弱性(CVE-2026-111497)に関する注意喚起」(JPCERT-AT-2026-0034)を公開し、影響を受ける製品として Node.js・Bun・Python 向け Brotli パッケージなどを挙げて、速やかな対策の適用と侵害の有無の調査を求めています。JVN も同じ10月26日に「JVNVU#97400824」を掲載しました。IPA の重要なセキュリティ情報には、2026年10月27日時点で掲載はありません。2026年10月27日訂正:この項目の以前の版では「IPA の重要なセキュリティ情報と JPCERT/CC の注意喚起の一覧に、Node.js の件は2026年10月23日時点で確認できませんでした」と書いていましたが、JPCERT/CC は2026年10月26日に上記の注意喚起を、JVN は同じ日に JVNVU#97400824 を公開しています。
- 事前の告知:Node.js は今回、修正の1週間前(2026年10月14日)に、同じ公式ブログの記事で「26・24・22 系に最大 High の修正を出す」と予告していました。前日に予告が出た PHP とは時間の幅が異なります。
PHP の重大な脆弱性についてはPHPの重大脆弱性php2shellは自分のサイトも対象?修正版と確認手順、事前告知のしくみはPHPの脆弱性修正はなぜ前日に予告された?事前告知のしくみと前例で取り上げています。
Node.js の脆弱性情報 一覧(2026年のセキュリティリリース)
Node.js 公式ブログの「Vulnerability Reports」に載っている、2026年のセキュリティリリースです。日付は公式の記事タイトルの日付(米国の日付)、深刻度は各記事で最も高いものです。脆弱性の件数と内容は、各記事で確かめてください。
| 公式ブログの記事(リリース日) | 修正版が出た系列 | 最も高い深刻度 |
|---|---|---|
| 2026年11月11日 | 26・24・22 | High(16件) |
| 2026年10月21日 | 26・24・22 | High(この記事の10件) |
| 2026年7月29日 | 26・24・22 | High |
| 2026年6月18日 | 26・24・22 | High |
| 2026年3月24日 | 25・24・22・20 | High |
| 2026年1月13日 | 25・24・22・20 | High |
よくある質問
node -v で v20 と表示されました。どうすればいいですか?
20系はサポートが終了しているため、今回の修正版は出ません。Node.js 公式は、サポート終了版はセキュリティリリースのたびに常に影響を受けるとしています。22・24・26 系の修正版(2026年11月11日のリリースでは v22.23.5・v24.22.3・v26.13.1 以降)へ移行してください。
Claude Code や MCP サーバーを使っているだけでも更新は必要ですか?
npm や npx で入れて動かしているツールは、PC にインストールした Node.js の上で動きます。その Node.js が修正版より前なら更新してください。Node.js を組み込んだ単体の実行ファイルとして配布されるツールは、提供元のリリース情報を確認してください。
フロントエンドのビルドにしか使っていません。対象ですか?
公式は使い方ごとの危険度を示していません。開発PC や CI の Node.js が 22・24・26 系の修正版より前なら対象の版なので、修正版にそろえてください。
すでに攻撃に悪用されていますか?
2026年10月27日時点で、Node.js 公式ブログに悪用を確認したという記載はなく、米国CISAの悪用が確認された脆弱性のカタログ(KEV)にも CVE-2026-111497 は載っていません。JPCERT/CC は2026年10月26日に Brotli の欠陥(CVE-2026-111497)について注意喚起(JPCERT-AT-2026-0034)を公開しましたが、悪用の記載はありません。
Node.js 以外で Brotli を使っているソフトも危ないですか?
GitHub のアドバイザリは、すべてのプラットフォームの Google Brotli 1.0.3〜1.2.0 を対象とし、1.0.10・1.1.1・1.2.1 への更新を求めています。JPCERT/CC は、影響を受ける製品に Node.js・Bun・Python 向け Brotli パッケージなどが含まれるとしています。Brotli を組み込んだソフトは、それぞれの提供元の情報で該当するかを確認してください。
Node.js の最新の脆弱性情報はどこで確認できますか?
Node.js 公式ブログの「Vulnerability Reports」に、セキュリティリリースの予告と、公開後の脆弱性の一覧が載ります。2026年11月12日時点の最新情報は、11月11日付の 26・24・22 系のセキュリティリリース(16件・最も高い深刻度は High)で、修正版は v22.23.5・v24.22.3・v26.13.1 です。公式は、お知らせだけを流すメーリングリスト(nodejs-sec)も案内しています。
あわせて読みたい:PHP脆弱性php2shell、各社の対応状況まとめ【毎日更新】
あわせて読みたい:FortiGate の認証情報の漏えい「FortiBleed」の解説
あわせて読みたい:eMudhra の証明書の問題で、パソコンやスマホで何かする必要はある?
あわせて読みたい:同じ週の iPhone の更新:iOS 18.7.11 は入れるべき?
あわせて読みたい:HTTP2Shell(Brotliの脆弱性)はNode.js以外にも:Bun・Python・.NET・Windows版PHPの対応
まとめ
- Node.js 22・24・26 系の修正版より前の版は、2026年10月21日に公表された10件(High 4件・Medium 3件・Low 3件)の対象です。修正版は v22.23.4・v24.22.1・v26.12.1 です。
node -vで版を確認し、修正版に更新して再起動します。Docker はイメージを取り直して作り直し、CI の版の指定も見直します。- 18・20・23・25 系などのサポート終了版には修正版が出ません。22・24・26 系へ移行します。
- Brotli の欠陥(CVE-2026-111497)は Google Brotli 1.0.3〜1.2.0 にあり、Node.js 以外のソフトも各提供元の情報の確認が必要です。
- 2026年11月11日付のセキュリティリリースで、さらに16件(High 7件・Medium 6件・Low 3件)が修正されました。修正版は v22.23.5・v24.22.3・v26.13.1 で、10月の修正版に更新済みの環境も更新の対象です。
参考(確認日:2026年10月23日・27日・11月9日・12日)
- Node.js 公式:Wednesday, October 21, 2026 Security Releases
- Node.js 公式:Wednesday, November 11, 2026 Security Releases/Vulnerability Reports(一覧)(2026年11月12日確認)
- Node.js 公式:リリースノート v22.23.4/v24.22.1/v26.12.1/11月の修正版 v22.23.5/v24.22.3/v26.13.1(2026年11月12日確認)
- Node.js 公式:リリース一覧(index.json)/リリーススケジュール(GitHub nodejs/release)/End-Of-Life
- Node.js 公式:セキュリティポリシー(SECURITY.md)/ダウンロード
- GitHub Advisory Database:GHSA-9v8h-qqgm-4m35(CVE-2026-111497)
- Google Brotli:Releases(GitHub)
- IPA:重要なセキュリティ情報(2026年度)
- JPCERT/CC:注意喚起(2026年)
- JPCERT/CC:BrotliのC言語実装における境界外書き込みの脆弱性(CVE-2026-111497)に関する注意喚起(JPCERT-AT-2026-0034・2026年10月26日)
- JVN:JVNVU#97400824(CVE-2026-111497・2026年10月26日)
- CISA:Known Exploited Vulnerabilities Catalog(JSON・2026年10月26日版)
- PHP公式:Windows 版ビルドの更新(2026年10月26日)
- Ubuntu:USN-8956-1(brotli)
- Red Hat:CVE-2026-111497(Red Hat Customer Portal)
- Palo Alto Networks:Portfolio Status: Impact of Brotli Vulnerability(CVE-2026-111497)
- Fortinet:FG-IR-26-187 Multiple Node.js CVEs
コメント